אבטחת מידע בחשבונאות דיגיטלית – מה חייבים לדעת
💡 תקציר המאמר
|
אבטחת מידע בחשבונאות דיגיטלית הפכה מנושא שמעניין רק מנהלי IT בחברות גדולות לדאגה יומיומית של כל עצמאי ובעל עסק קטן. ב-2026, כשכמעט כל התנהלות פיננסית מתבצעת דיגיטלית – חשבוניות, קבלות, דוחות מס, העברות בנקאיות – המידע הרגיש של העסק ושל הלקוחות נמצא בסיכון מתמיד. דוח שפורסם בתחילת 2025 מראה עלייה של 320% במתקפות סייבר מבוססות בינה מלאכותית על תשתיות ענן בישראל. השאלה היא לא אם תהיה מתקפה, אלא מתי – והאם העסק מוכן.
הסיכונים: מה מאיים על המידע החשבונאי של העסק?
לפני שמדברים על פתרונות, חשוב להבין את הסיכונים. מידע חשבונאי כולל נתונים רגישים ביותר – פרטי לקוחות, מספרי חשבוניות, סכומי עסקאות, פרטי חשבונות בנק, מספרי עוסק ותעודות זהות. דליפה של מידע כזה יכולה לגרום נזק כלכלי ומשפטי חמור.
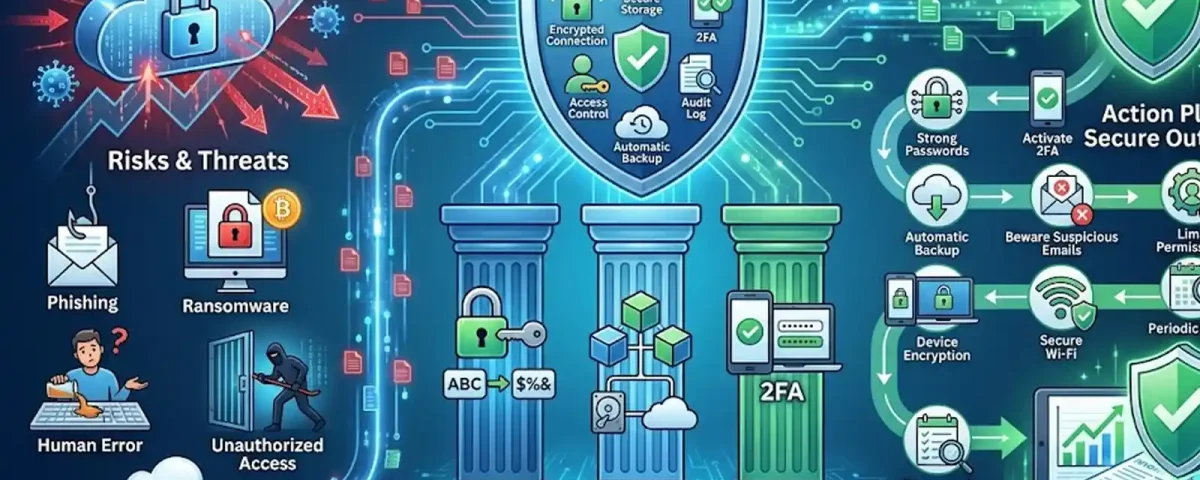
פישינג (Phishing) – מתקפות דיוג שמתחזות להודעות ממערכות חשבוניות, בנקים או רשויות מס. העצמאי מקבל מייל שנראה לגיטימי, לוחץ על קישור ומכניס את פרטי ההתחברות שלו – ובכך מוסר את המפתחות לגנב. ב-2026, מתקפות פישינג הפכו מתוחכמות יותר בזכות שימוש בבינה מלאכותית שמייצרת מיילים משכנעים בעברית.
כופרה (Ransomware) – תוכנה זדונית שמצפינה את כל הקבצים במחשב ודורשת תשלום כופר לשחרורם. עבור עסק שכל המידע החשבונאי שלו במחשב אחד בלי גיבוי – זו קטסטרופה. עסקים קטנים הם יעד מועדף כי לרוב אין להם הגנה מתקדמת.
טעות אנושית – לא כל הסיכונים מגיעים מהאקרים. עובד ששולח קובץ עם פרטי לקוחות לכתובת מייל שגויה, סיסמה חלשה שקל לנחש, או מחשב נייד שנשכח בבית קפה – כל אלה מאיימים על אבטחת המידע.
גישה לא מורשית – כשכמה אנשים משתמשים באותה מערכת חשבוניות (בעל העסק, מנהלת החשבונות, רואה החשבון), חשוב שלכל אחד תהיה רמת גישה מתאימה. מנהלת החשבונות לא צריכה גישה למחיקת חשבוניות, ורואה החשבון לא צריך יכולת לשנות תנאי תשלום.
| סוג איום | שכיחות (2026) | נזק פוטנציאלי | קושי הגנה |
|---|---|---|---|
| פישינג (דיוג) | גבוהה מאוד | גניבת מידע, הונאה כספית | בינוני |
| כופרה (Ransomware) | בינונית | אובדן מידע מוחלט | בינוני |
| טעות אנושית | גבוהה מאוד | דליפת מידע, מחיקה | בינוני-גבוה |
| גישה לא מורשית | בינונית | שינוי/מחיקת נתונים | נמוך |
| גניבת מכשיר פיזי | נמוכה | גישה למידע רגיש | נמוך |
חוק הגנת הפרטיות בישראל – מה חייבים לדעת
ישראל היא מהמדינות הראשונות בעולם שחוקקו חוק הגנת פרטיות – עוד ב-1981. אבל ב-2026, החוק ותקנותיו עודכנו משמעותית כדי להתאים לעידן הדיגיטלי. כל בעל עסק שמנהל מאגר מידע על לקוחות – ומידע חשבונאי כולל שמות, כתובות, מספרי טלפון וסכומי עסקאות – חייב לעמוד בדרישות החוק.
הנקודה המרכזית שבעלי עסקים רבים לא מבינים: בעל מאגר המידע נשאר האחראי הבלעדי על המידע, גם כשהוא מעביר אותו לצד שלישי. זה אומר שאם העסק משתמש בתוכנת חשבוניות בענן, ברואה חשבון חיצוני, או בשירות גיבוי – האחריות על אבטחת המידע נשארת על בעל העסק. אם יש דליפה דרך הספק, בעל העסק יכול להימצא אחראי.
תקנות אבטחת מידע מגדירות שלוש רמות אבטחה – בסיסית, בינונית וגבוהה – בהתאם לכמות ולרגישות המידע. עסק קטן עם פחות מ-10,000 רשומות צריך לעמוד ברמה הבסיסית לפחות, שכוללת בין היתר: מינוי אחראי אבטחת מידע (יכול להיות בעל העסק עצמו), ניהול הרשאות גישה, תיעוד אירועי אבטחה, והגנה פיזית ולוגית על המידע.
בנוסף, החוק הישראלי מחייב דיווח על אירועי אבטחה חמורים לרשות להגנת הפרטיות. אם מגלים שמידע דלף או שהייתה פריצה למערכת – חובה לדווח בהקדם. אי-דיווח הוא עבירה בפני עצמה.
מבחינת העברת מידע לחו"ל, רשות הגנת הפרטיות מאפשרת אחסון מידע בחו"ל בתנאי שהמדינה המארחת מספקת רמת הגנה שלא נופלת מזו שבישראל. שירותי ענן גדולים כמו AWS, Google Cloud ו-Microsoft Azure עומדים בדרישות אלה, אך חשוב לוודא שחוזה השירות כולל DPA (Data Processing Addendum) שעומד בתקנות הישראליות.
שלושת עמודי התווך: הצפנה, גיבוי ואימות דו-שלבי
אבטחת מידע יכולה להיראות נושא מורכב ומאיים, אבל בפועל שלושה צעדים מרכזיים פותרים את רוב הבעיות. עסק קטן שמיישם את שלושת אלה כבר נמצא ברמת אבטחה טובה בהרבה מהממוצע.
הצפנה (Encryption)
הצפנה הופכת מידע קריא למידע מקודד שרק מי שיש לו את המפתח יכול לפענח. יש שני סוגים חשובים: הצפנה בתנועה (in transit) – מגינה על מידע שעובר באינטרנט, למשל כשמתחברים לתוכנת החשבוניות דרך הדפדפן; והצפנה במנוחה (at rest) – מגינה על מידע שמאוחסן בשרת או במחשב.
כל תוכנת חשבוניות רצינית צריכה לתמוך ב-SSL/TLS (זה ה-HTTPS שרואים בכתובת האתר) להצפנה בתנועה, ובהצפנת AES-256 לפחות להצפנה במנוחה. מערכת כמו EndVoice מיישמת הצפנה ברמות אלה כדי להגן על המידע הפיננסי של העסק.
גיבוי (Backup)
גיבוי הוא הביטוח שמגן מפני אובדן מידע – בין אם בגלל מתקפת כופרה, תקלה טכנית, או טעות אנושית. כלל הגיבוי הבסיסי הוא 3-2-1: שלושה עותקים של המידע, על שני סוגי מדיה שונים, כאשר אחד מהם מאוחסן מחוץ לאתר (בענן או במיקום פיזי נפרד).
תוכנות חשבוניות מבוססות ענן מבצעות גיבוי אוטומטי, מה שמבטל את הצורך מהעצמאי לדאוג לזה בעצמו. שירותי ענן מתקדמים מציעים שכפול נתונים בזמן אמת בין כמה חוות שרתים, עם זמינות של 99.99% – כלומר, פחות משעה של השבתה בשנה.
אימות דו-שלבי (2FA)
אימות דו-שלבי מוסיף שכבת הגנה מעבר לסיסמה. גם אם מישהו גונב את הסיסמה, הוא עדיין צריך את הגורם השני – בדרך כלל קוד שנשלח ל-SMS או שנוצר באפליקציה כמו Google Authenticator. מחקרים מראים שאימות דו-שלבי חוסם 99.9% מניסיונות הפריצה האוטומטיים.
כל עצמאי צריך להפעיל אימות דו-שלבי על כל מערכת שמכילה מידע רגיש – תוכנת חשבוניות, מייל עסקי, חשבון בנק מקוון ורשתות חברתיות עסקיות. זה לוקח דקה להגדרה ומוסיף שניות ספורות להתחברות, אבל מפחית את הסיכון באופן דרמטי.
מה לחפש בתוכנת חשבוניות מבחינת אבטחה
בחירת תוכנת חשבוניות היא החלטה שמשפיעה ישירות על אבטחת המידע של העסק. לא כל התוכנות נולדו שוות מבחינת אבטחה, ויש כמה דברים שחייבים לבדוק לפני שבוחרים.
הצפנת תקשורת ונתונים – כאמור, חיפוש אחר HTTPS/SSL בחיבור ו-AES-256 באחסון. אם התוכנה לא מציינת את סוג ההצפנה שלה, זה סימן מחשיד.
אימות דו-שלבי – תוכנה שלא תומכת ב-2FA ב-2026 פשוט לא ברמה. זו תכונה בסיסית שחייבת להיות זמינה.
ניהול הרשאות – האם אפשר להגדיר רמות גישה שונות? האם מנהלת החשבונות יכולה לראות חשבוניות אבל לא למחוק אותן? האם רואה החשבון יכול לצפות בדוחות אבל לא לשנות נתונים? ניהול הרשאות מפחית את הסיכון לטעות אנושית ולגישה לא מורשית.
יומן פעילות (Audit Log) – תיעוד של כל פעולה שנעשית במערכת: מי התחבר, מתי, מה שינה, מה מחק. יומן פעילות חיוני הן לאבטחה (זיהוי פעילות חשודה) והן לעמידה ברגולציה.
גיבוי אוטומטי – האם התוכנה מגבה את הנתונים באופן אוטומטי? כל כמה זמן? האם אפשר לשחזר נתונים ממועד ספציפי? תוכנה טובה מציעה גיבוי יומי לפחות עם אפשרות שחזור.
עמידה בתקנים ורגולציה – האם התוכנה עומדת בתקנות הגנת הפרטיות הישראליות? האם יש לה תקני אבטחה מוכרים כמו ISO 27001 או SOC 2? מערכת כמו EndVoice מתוכננת מראש לעמוד בדרישות הרגולטוריות הישראליות ומספקת את רמות האבטחה הנדרשות לניהול מידע פיננסי.
| תכונת אבטחה | חשיבות | מה לבדוק |
|---|---|---|
| הצפנת SSL/TLS | קריטית | סמל מנעול בדפדפן, HTTPS |
| הצפנת אחסון AES-256 | קריטית | מוזכרת בתנאי שימוש/מדיניות |
| אימות דו-שלבי (2FA) | גבוהה מאוד | זמין בהגדרות החשבון |
| ניהול הרשאות | גבוהה | אפשרות ליצור משתמשים עם רמות שונות |
| יומן פעילות | גבוהה | תיעוד כניסות ופעולות |
| גיבוי אוטומטי | קריטית | תדירות גיבוי ויכולת שחזור |
| עמידה ברגולציה | גבוהה | תקני ISO, SOC, עמידה בחוק ישראלי |
מדריך מעשי: 10 צעדים ליישום אבטחת מידע בעסק קטן
אחרי שהבנו את הסיכונים, את החוק ואת הכלים – הגיע הזמן לפעולה. הנה מדריך מעשי שכל עצמאי ובעל עסק קטן יכול ליישם, גם בלי רקע טכני. הצעדים מסודרים לפי סדר עדיפות – להתחיל מהראשון ולהתקדם.
צעד 1: סיסמאות חזקות וייחודיות – להחליף את כל הסיסמאות החלשות (שם+123, תאריך לידה) בסיסמאות של לפחות 12 תווים עם אותיות, מספרים וסימנים. להשתמש בסיסמה שונה לכל שירות. מנהל סיסמאות (Password Manager) כמו Bitwarden או 1Password מקל על זה מאוד.
צעד 2: הפעלת אימות דו-שלבי – להפעיל 2FA על תוכנת החשבוניות, המייל העסקי, חשבון הבנק וכל שירות שמכיל מידע רגיש. עדיף אפליקציית אימות על פני SMS.
צעד 3: עדכוני תוכנה שוטפים – לוודא שמערכת ההפעלה, הדפדפן ותוכנת האנטי-וירוס מעודכנים. עדכונים סוגרים פרצות אבטחה שהאקרים מנצלים.
צעד 4: גיבוי אוטומטי – אם התוכנה החשבונאית מבוססת ענן (כמו EndVoice), הגיבוי מתבצע אוטומטית. אם יש קבצים מקומיים, להגדיר גיבוי יומי אוטומטי לענן.
צעד 5: זהירות ממיילים חשודים – לא ללחוץ על קישורים ממיילים שלא ציפיתם להם, גם אם הם נראים לגיטימיים. לבדוק את כתובת השולח בקפידה. אם יש ספק – לפנות ישירות לגורם ששלח (בטלפון, לא דרך המייל).
צעד 6: הגבלת הרשאות גישה – לתת לכל משתמש במערכת רק את ההרשאות שהוא צריך. מנהלת חשבונות לא צריכה גישת מנהל, ורואה חשבון לא צריך יכולת מחיקה.
צעד 7: הצפנת מכשירים ניידים – להפעיל הצפנה על הטלפון הנייד והמחשב הנייד. במקרה של גניבה או אובדן, המידע יהיה מוגן. ברוב המכשירים, ההצפנה מופעלת דרך הגדרות האבטחה.
צעד 8: רשת Wi-Fi מאובטחת – לא לעבוד על מידע רגיש ברשתות Wi-Fi ציבוריות (בתי קפה, שדות תעופה). אם אין ברירה, להשתמש ב-VPN שמצפין את התקשורת.
צעד 9: תיעוד ונהלים – לכתוב נוהל פשוט שמפרט מה עושים במקרה של חשד לפריצה, מי אחראי, ולמי פונים. גם בעסק של אדם אחד, תיעוד ברור עוזר לפעול נכון ברגע לחץ.
צעד 10: בדיקה תקופתית – פעם ברבעון, לבדוק: האם כל הסיסמאות חזקות? האם 2FA פעיל? האם הגיבויים עובדים? האם יש משתמשים שלא צריכים גישה? בדיקה של 30 דקות כל שלושה חודשים יכולה למנוע אסון.
שאלות נפוצות על אבטחת מידע בחשבונאות דיגיטלית
האם תוכנת חשבוניות בענן מאובטחת יותר ממחשב מקומי?
בדרך כלל כן. שירותי ענן מקצועיים משקיעים מיליונים באבטחה – צוותי אבטחה ייעודיים, הצפנה מתקדמת, גיבויים מרובים, ניטור 24/7 ועמידה בתקנים בינלאומיים. מחשב מקומי של עצמאי ללא אבטחה מקצועית חשוף הרבה יותר לווירוסים, כופרה ואובדן מידע בגלל תקלת חומרה.
מה לעשות אם גיליתי שמישהו נכנס לחשבון החשבוניות שלי?
ראשית, לשנות את הסיסמה מיד ולהפעיל אימות דו-שלבי אם לא הופעל. שנית, לבדוק את יומן הפעילות ולראות מה בוצע – האם חשבוניות שונו, האם מידע לקוחות נחשף. שלישית, לדווח לספק התוכנה ולבקש סיוע. רביעית, אם מידע של לקוחות נחשף – לדווח לרשות להגנת הפרטיות ולהודיע ללקוחות שנפגעו.
כל כמה זמן צריך לגבות נתונים חשבונאיים?
בתוכנות ענן, הגיבוי מתבצע אוטומטית – לרוב כל כמה שעות או אף בזמן אמת. אם עובדים עם תוכנה מקומית, מומלץ לגבות לפחות פעם ביום. בנוסף, כדאי לבצע גיבוי שבועי לאחסון חיצוני (כונן קשיח או ענן) ולשמור גיבויים חודשיים למשך שנה לפחות.
האם חוק הגנת הפרטיות חל גם על עוסק פטור?
כן, ללא ספק. חוק הגנת הפרטיות חל על כל גורם שמנהל מאגר מידע, ללא קשר לסוג העסק או לגודלו. גם עוסק פטור שמנהל רשימת לקוחות עם שמות, טלפונים וכתובות מחזיק במאגר מידע ומחויב לעמוד בתקנות אבטחת מידע.
מה ההבדל בין GDPR לחוק הגנת הפרטיות הישראלי?
ה-GDPR הוא רגולציית הגנת הפרטיות של האיחוד האירופי, והחוק הישראלי מושפע ממנו אך לא זהה. ההבדלים העיקריים נוגעים לגובה הקנסות (GDPR מאפשר קנסות גבוהים יותר), לזכות להישכח (מפורשת יותר ב-GDPR), ולדרישות הסכמה (מחמירות יותר ב-GDPR). עסק ישראלי שפועל מול לקוחות באירופה צריך לעמוד בשתי המערכות.
האם צריך למנות ממונה על אבטחת מידע בעסק קטן?
על פי התקנות, כל מי שמנהל מאגר מידע ברמת אבטחה בינונית ומעלה חייב למנות ממונה על אבטחת מידע. בעסק קטן, הממונה יכול להיות בעל העסק עצמו – אין חובה לגייס עובד ייעודי. אבל חשוב שמישהו ייקח אחריות על הנושא, יכיר את הדרישות ויוודא שהן מתקיימות.
מה הסנקציות על הפרת חוק הגנת הפרטיות בישראל?
הסנקציות כוללות קנסות כספיים שיכולים להגיע למאות אלפי שקלים, וגם עונשי מאסר בגין הפרות חמורות. מעבר לסנקציות חוקיות, דליפת מידע גורמת נזק תדמיתי חמור – לקוחות מאבדים אמון, ושחזור המוניטין לוקח זמן רב.
סיכום – אבטחת מידע היא לא מותרות, היא חובה
אבטחת מידע בחשבונאות דיגיטלית היא נושא שאף בעל עסק לא יכול להרשות לעצמו להתעלם ממנו ב-2026. הנה הנקודות המרכזיות:
- הכירו את הסיכונים – פישינג, כופרה, טעויות אנושיות וגישה לא מורשית הם האיומים העיקריים על מידע חשבונאי.
- הבינו את החוק – חוק הגנת הפרטיות מטיל אחריות ישירה על בעל העסק, גם כשמשתמש בשירותי ענן.
- הפעילו אימות דו-שלבי – על כל מערכת שמכילה מידע רגיש, מהיום.
- וודאו שיש הצפנה – גם בתנועה (HTTPS) וגם באחסון (AES-256).
- גבו נתונים באופן קבוע – כלל 3-2-1: שלושה עותקים, שני סוגי מדיה, אחד מחוץ לאתר.
- בחרו תוכנה מאובטחת – בדקו הצפנה, 2FA, ניהול הרשאות, יומן פעילות וגיבוי אוטומטי.
- חינכו את עצמכם ואת העובדים – אבטחת מידע מתחילה ונגמרת באנשים. סיסמאות חזקות, זהירות ממיילים חשודים ועדכוני תוכנה שוטפים.
רוצים לנהל את העסק בצורה חכמה יותר?
הצטרפו לאלפי עסקים שכבר מנהלים חשבוניות בקלות עם EndVoice. התחילו עם 30 יום חינם – בלי התחייבות, בלי כרטיס אשראי.
התחילו עכשיו בחינם